

ΓΡΑΦΕΙΟΚΡΑΤΙΑ Απαραιτητα εντυπα
XARTOMANI

GRAFEIO
Πέμπτη 31 Δεκεμβρίου 2020

Πέμπτη 24 Δεκεμβρίου 2020

Τετάρτη 9 Δεκεμβρίου 2020

Σάββατο 5 Δεκεμβρίου 2020

Μάσκα στο αυτοκίνητο: Πότε «πέφτει» το 300άρι

Σε ποιες περιπτώσεις είναι υποχρεωτική η μάσκα στο αυτοκίνητο; Τι πρέπει να προσέξετε για να γλιτώσετε το πρόστιμο των 300 ευρώ;
Τι ισχύει με τη χρήση της μάσκας μέσα στο αυτοκίνητο; Πότε την φοράμε;
Οι υγειονομικές όσο και οι πολιτικές αρχές «βλέπουν» την παράτασή του για τουλάχιστον μία εβδομάδα ακόμα, του lockdown, (ίσως μέχρι την 7η Δεκεμβρίου) καθώς η πορεία του κορωνοϊού στη χώρα μας παραμένει ανησυχητική. Έτσι τα αυστηρά μέτρα για την χρήση μάσκας θα συνεχιστούν. Υπήρξαν μάλιστα αρκετές περιπτώσεις τις προηγούμενες ημέρες που επιβλήθηκε το πρόστιμο των 300 ευρώ που ισχύει για τη μη χρήση μάσκας σε επιβάτες αυτοκινήτων, οι οποίοι δεν γνώριζαν για το τι συνέβαινε. Εμείς επικοινωνήσαμε με το Υπουργείο Προστασίας του Πολίτη για να μάθουμε τι ισχύει.
Πότε η μάσκα στο αυτοκίνητο είναι ΥΠΟΧΡΕΩΤΙΚΗ
- Έτσι, η χρήση της μάσκας προσώπου μέσα στο αυτοκίνητο είναι υποχρεωτική όταν σε αυτό επιβαίνουν άτομα που η σχέση τους δεν είναι 1ου βαθμού.
Πότε η μάσκα στο αυτοκίνητο ΔΕΝ είναι υποχρεωτική
- Επιτρέπετε να μην φοράμε μάσκα στο αυτοκίνητο όταν: Οι επιβάτες είναι μέλη της ίδιας οικογένειας (π.χ. γονείς μόνοι ή γονείς με τέκνα).
- Όταν ο οδηγός είναι ο μόνος επιβάτης του αυτοκινήτου.
Πόσοι επιβάτες επιτρέπονται
Θυμίζουμε ότι στις «πορτοκαλί» περιοχές επιτρέπεται οι επιβάτες μέσα στο αυτοκίνητο να είναι 4 μαζί με τον οδηγό, ενώ στις «κόκκινες» 3. Φυσικά, δεν υπάρχει περιορισμός εάν οι επιβαίνοντες είναι γονείς μαζί με τα τέκνα τους.
https://www.newsauto.gr/news/maska-sto-aftokinito-pote-pefti-to-300ari/
Πέμπτη 3 Δεκεμβρίου 2020
Πόσο κοστίζουν τα προσωπικά σας δεδομένα στο Διαδίκτυο
Πέμπτη, 03 Δεκεμβρίου 2020 13:03
UPD:13:05

Με τα offline και online κομμάτια της ζωής μας να είναι πλέον πλήρως αλληλένδετα, οι διαδικτυακές ενέργειες επηρεάζουν άμεσα τη φυσική σφαίρα. Ένας από τους τομείς που επηρεάζονται περισσότερο είναι η επικοινωνία και η ανταλλαγή προσωπικών πληροφοριών, καθώς υπάρχει το ενδεχόμενο προσωπικά στοιχεία του εκάστοτε χρήστη να χρησιμοποιηθούν εναντίον του.
Οι ερευνητές της Kaspersky έψαξαν εις βάθος δύο σημαντικές συνέπειες της συναινετικής και μη συναινετικής δημόσιας κοινοποίησης προσωπικών δεδομένων: το doxing, το οποίο είναι η δημόσια απο-ανωνυμοποίηση ενός ατόμου στο διαδίκτυο και η πώληση προσωπικών δεδομένων στο dark web. Αποκαλύπτοντας το κόστος της ασφάλειας ενός ατόμου στο διαδίκτυο, αποδεικνύεται ότι η πρόσβαση σε ευαίσθητα δεδομένα, όπως ιατρικά αρχεία ή πληροφορίες ταυτοποίησης, μπορεί να κοστίζει λιγότερο από ένα φλιτζάνι καφέ.

Ενώ η ευαισθητοποίηση των ανθρώπων για ζητήματα απορρήτου αυξάνεται, οι περισσότεροι από εμάς εξακολουθούν να έχουν μόνο μια γενική κατανόηση του γιατί αυτό έχει σημασία, με το 37% των millennials να πιστεύουν ότι είναι πολύ βαρετοί για να πέσουν θύματα ψηφιακού εγκλήματος. Αυτό δεν ισχύει σε καμία περίπτωση. Για παράδειγμα, το doxing, το οποίο, κατά κάποιον τρόπο, είναι μέθοδος διαδικτυακού εκφοβισμού, μπορεί να επηρεάσει οποιονδήποτε χρήστη που έχει παρουσία στο διαδίκτυο ή δεν συμμορφώνεται με υποκειμενικά πρότυπα άλλων χρηστών.
Το doxing συμβαίνει όταν ένα άτομο μοιράζεται ιδιωτικές πληροφορίες για ένα άλλο άτομο χωρίς τη συγκατάθεσή του με στόχο να το εκθέσει, να το βλάψει ή να το θέσει σε κίνδυνο. Οι χρήστες συνήθως δεν περιμένουν να διαρρεύσουν τα προσωπικά στοιχεία τους δημοσίως, και ακόμη και αν το κάνουν, δεν προβλέπουν τι ζημιά μπορεί έχει για τους ίδιους. Όμως, όπως δείχνει η πρακτική, με ιδιαίτερα αποφασιστικούς κακοποιούς ή κακόβουλους χρήστες, το doxing μπορεί ενδεχομένως να μετατραπεί σε εισβολή στους λογαριασμούς του στόχου - μια υπηρεσία που προσφέρεται στις σκοτεινές αγορές σήμερα.
Για να αποκτήσετε μια καλύτερη κατανόηση του τρόπου με τον οποίο οι προσωπικές πληροφορίες των χρηστών μπορούν να χρησιμοποιηθούν σε λάθος χέρια, οι έρευνες της Kaspersky ανέλυσαν ενεργές προσφορές σε 10 διεθνή φόρουμ και αγορές του darknet. Η έρευνα έδειξε ότι η πρόσβαση σε προσωπικά δεδομένα μπορεί να ξεκινά από μόλις 50 σεντ του δολαρίου για μία ταυτότητα, ανάλογα με το βάθος και το εύρος των προσφερόμενων δεδομένων. Ορισμένες προσωπικές πληροφορίες παραμένουν σε ζήτηση όπως και πριν από μια δεκαετία - κυρίως δεδομένα πιστωτικών καρτών, τραπεζικές υπηρεσίες και πρόσβαση σε υπηρεσίες ηλεκτρονικών πληρωμών - με τις αντίστοιχες τιμές τους να παραμένουν αμετάβλητες τα τελευταία χρόνια.
Ωστόσο, έχουν επίσης εμφανιστεί νέοι τύποι δεδομένων. Αυτοί περιλαμβάνουν πλέον προσωπικά ιατρικά αρχεία και selfies με προσωπικά έγγραφα ταυτοποίησης, τα οποία κοστίζουν έως και 40 δολάρια. Η αύξηση του αριθμού των φωτογραφιών με έγγραφα στο χέρι και τα σχήματα που τις χρησιμοποιούν αντικατοπτρίζει επίσης μια τάση στο παιχνίδι των «ψηφιακών αγαθών». Η κατάχρηση αυτών των δεδομένων ενδέχεται να έχει πολύ σημαντικές συνέπειες, όπως το όνομα ή τις υπηρεσίες των θυμάτων βάσει της ταυτότητάς τους.
Οι συνέπειες της κατάχρησης άλλων τύπων προσωπικών δεδομένων είναι επίσης σημαντικές. Τα δεδομένα που πωλούνται στη σκοτεινή αγορά μπορούν να χρησιμοποιηθούν για εκβιασμό, εκτέλεση απάτης και προγράμματα phishing και άμεση κλοπή χρημάτων. Ορισμένοι τύποι δεδομένων, όπως η πρόσβαση σε προσωπικούς λογαριασμούς ή βάσεις δεδομένων κωδικών πρόσβασης, μπορούν να καταχραστούν όχι μόνο για οικονομικό όφελος, αλλά και για βλάβες σε φήμη και άλλους τύπους κοινωνικής ζημίας, συμπεριλαμβανομένου του doxing.
Μπορείτε να διαβάσετε την πλήρη έκθεση «Dox, steal, reveal. Where does your personal data end up?» στον ειδικό ιστότοπο Securelist.
Πόσο κοστίζουν τα προσωπικά σας δεδομένα στο Διαδίκτυο (naftemporiki.gr)
Τρίτη 24 Νοεμβρίου 2020
Οι χειρότεροι κωδικοί πρόσβασης του 2020!
Τρίτη, 24 Νοεμβρίου 2020
Οι χειρότεροι κωδικοί πρόσβασης του 2020!
Οι χειρότεροι κωδικοί πρόσβασης του 2020!
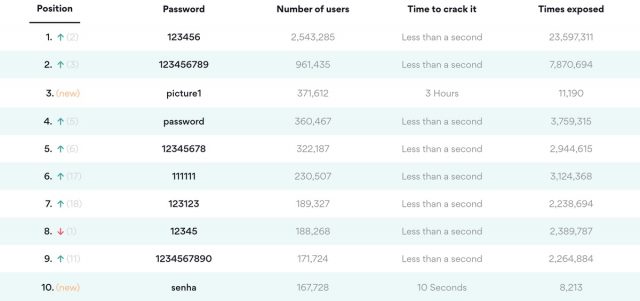
O κατάλογος της NordPress με τους πιο συνηθισμένους κωδικούς του 2020
Τελικά οι hackers βρίσκουν συχνά την πόρτα ορθάνοιχτη και φυσικά φταίμε εμείς, αφού δεν μπορούμε να σκεφτούμε έναν κωδικό πρόσβασης της προκοπής. Ανατρέχοντας στο 2015, ο κατάλογος με τους πιο συνηθισμένους κωδικούς ασφαλείας, περιλάμβανε επιλογές όπως "123456’’ ή ακόμα και "password". Δυστυχώς, 5 χρόνια μετά, εν έτει 2020, τέτοια παραδείγματα εξακολουθούν να υπάρχουν. Ας δούμε όμως λίγο καλύτερα το θέμα...
Η NordPress με τους συνεργάτες της, αφού ανέλυσαν 275.699.516 κωδικούς ασφαλείας που διέρρευσαν λόγω κυβερνοεπιθέσεων, διαπίστωσαν πως ήταν απίστευτα εύκολο για κάποιον να μαντέψει τα πιο δημοφιλή -αλλά και κοινά- password των χρηστών.
Μάλιστα για έναν "ισχυρό" εισβολέα - που ξέρει καλά τη δουλειά του- θα ήταν εφικτό να παραβιάσει έναν λογαριασμό σε λιγότερο από 2 μόλις δευτερόλεπτα! Σημειώστε, ότι μόνο το 44% των καταγεγραμμένων κωδικών ήταν "μοναδικοί" παρέχοντας σχετικά αξιοπρεπή ασφάλεια στον χρήστη.
Ο υπεύθυνος φορέας για την Διαχείριση Κωδικών Πρόσβασης, στην ετήσια έκθεση που δημοσίευσε την περασμένη Τετάρτη, διαπίστωσε πως οι πιο δημοφιλής επιλογές ήταν ‘’123456’’, ‘’123456789’’, ‘’picture1’’, "password" και "12345678". Καμία δυσκολία. Σωστά;
Με εξαίρεση τον κωδικό "picture1", η αποκρυπτογράφηση του οποίου θα απαιτούσε περίπου 3 ώρες, το σπάσιμο των υπολοίπων θα ήταν εφικτό μόλις σε μερικά δευτερόλεπτα.
Φαίνεται λοιπόν πως κάποιοι εξακολουθούν να είναι απρόθυμοι να χρησιμοποιήσουν ισχυρούς κωδικούς που είναι δύσκολο να σπάσουν και περιορίζονται σε επιλογές όπως "football", "Iloveyou", "letmein" και "pokemon".
Όταν λοιπόν επιλέγετε έναν κωδικό πρόσβασης, καλό θα ήταν να αποφύγετε μοτίβα και επαναλήψεις όπως γράμματα και αριθμούς που βρίσκονται το ένα δίπλα στο άλλο στο πληκτρολόγιο.
Η πρόσθεση κεφαλαίων γραμμάτων ή συμβόλων σε απρόσμενες θέσεις είναι κάτι που επίσης ισχυροποιεί έναν κωδικό. Σε κάθε περίπτωση προσωπικές πληροφορίες όπως η ημερομηνία γέννησης ή τα ονόματα μελών της οικογενείας, καλό είναι να αποφεύγονται. Επίσης, ένα σημαντικό λάθος είναι να έχετε τον ίδιο κωδικό πρόσβασης για όλα τα προγράμματα, εφαρμογές και site. Αν διαρρεύσει μία φορά έχετε χάσει τα πάντα…
Μια πρακτική λύση είναι να πάρουμε τα πρώτα γράμματα από το κουπλέ/ρεφρέν ενός τραγουδιού. Στη συνέχεια δημιουργούμε ένα password με τυχαίους χαρακτήρες, τους οποίους μπορούμε να θυμόμαστε πανεύκολα. Αν π.χ. πάρουμε τον στίχο “Smoke on the water, fire in the sky”. Τα πρώτα γράμματα κάθε λέξης δημιουργούν στην προκειμένη περίπτωση τον κωδικό sotwfits. Μπορείτε επίσης να προσθέσετε και κάποια γράμματα από τον όνομα του προγράμματος ή του site, ώστε να το διαφοροποιείτε κατά περίπτωση, ενδεχομένως με κεφαλαία, ή να προσθέσετε και μερικούς ειδικούς χαρακτήρες οπότε έχετε ένα αρκετά δυνατό password.
Εάν όλα αυτά σας φαίνονται βουνό ή σας είναι δύσκολο να απομνημονεύσετε τους διάφορους κωδικούς πρόσβασης, ίσως θα έπρεπε να σκεφτείτε την χρήση ενός password manager όπως το Dashlane, το Roboform ή το 1password.
https://www.digitallife.gr/oi-cheiroteroi-kodikoi-prosvasis-tou-2020-2020
Εγγραφή σε:
Αναρτήσεις (Atom)